2026年10月下旬,安全圈和群晖(Synology)用户社区接连传出警讯:大量 NAS 设备上的照片、文档和备份文件被批量加密,每个文件夹里都躺着一张名为 read-me3.txt 的勒索信。经 360 反勒索团队采样分析并获群晖官方确认,本轮攻击的幕后黑手是老牌勒索家族 Cerber 的一个变种——C3RB3R。它专门盯着 NAS 设备下手,而攻击的入口,正是那些迟迟没有打补丁的 DSM 系统。
对把多年数据都托付给群晖的用户来说,这件事不能只当”别人的新闻”看。下面我们先讲清楚这次攻击到底是怎么回事、利用了哪些漏洞,再给出一套从系统更新到数据备份的完整防御清单。
一、C3RB3R 是什么?它如何攻击你的 NAS
C3RB3R 并不是什么”新物种”。它是 Cerber 勒索家族的一个变种,这个家族已经针对 NAS 设备实施加密勒索多年。360 自 2026 年 10 月初起就陆续接到针对群晖 NAS 的求助,直到 10 月 29 日才通过正式公告确认:本轮攻击的主要源头就是 C3RB3R,群晖也在同日向媒体发布了官方说明。
感染后会发生什么
根据 360 和多方安全厂商的分析,C3RB3R 得手后会执行一套”标准动作”:
- 加密文件:使用 ChaCha8 算法加密用户数据,加密密钥再用 RSA-2048 包裹保护,理论上无法暴力破解;
- 改名标记:给被加密的文件追加
.L0CK3D扩展名(部分报告为.LOCK3D); - 留下勒索信:在目录下投放
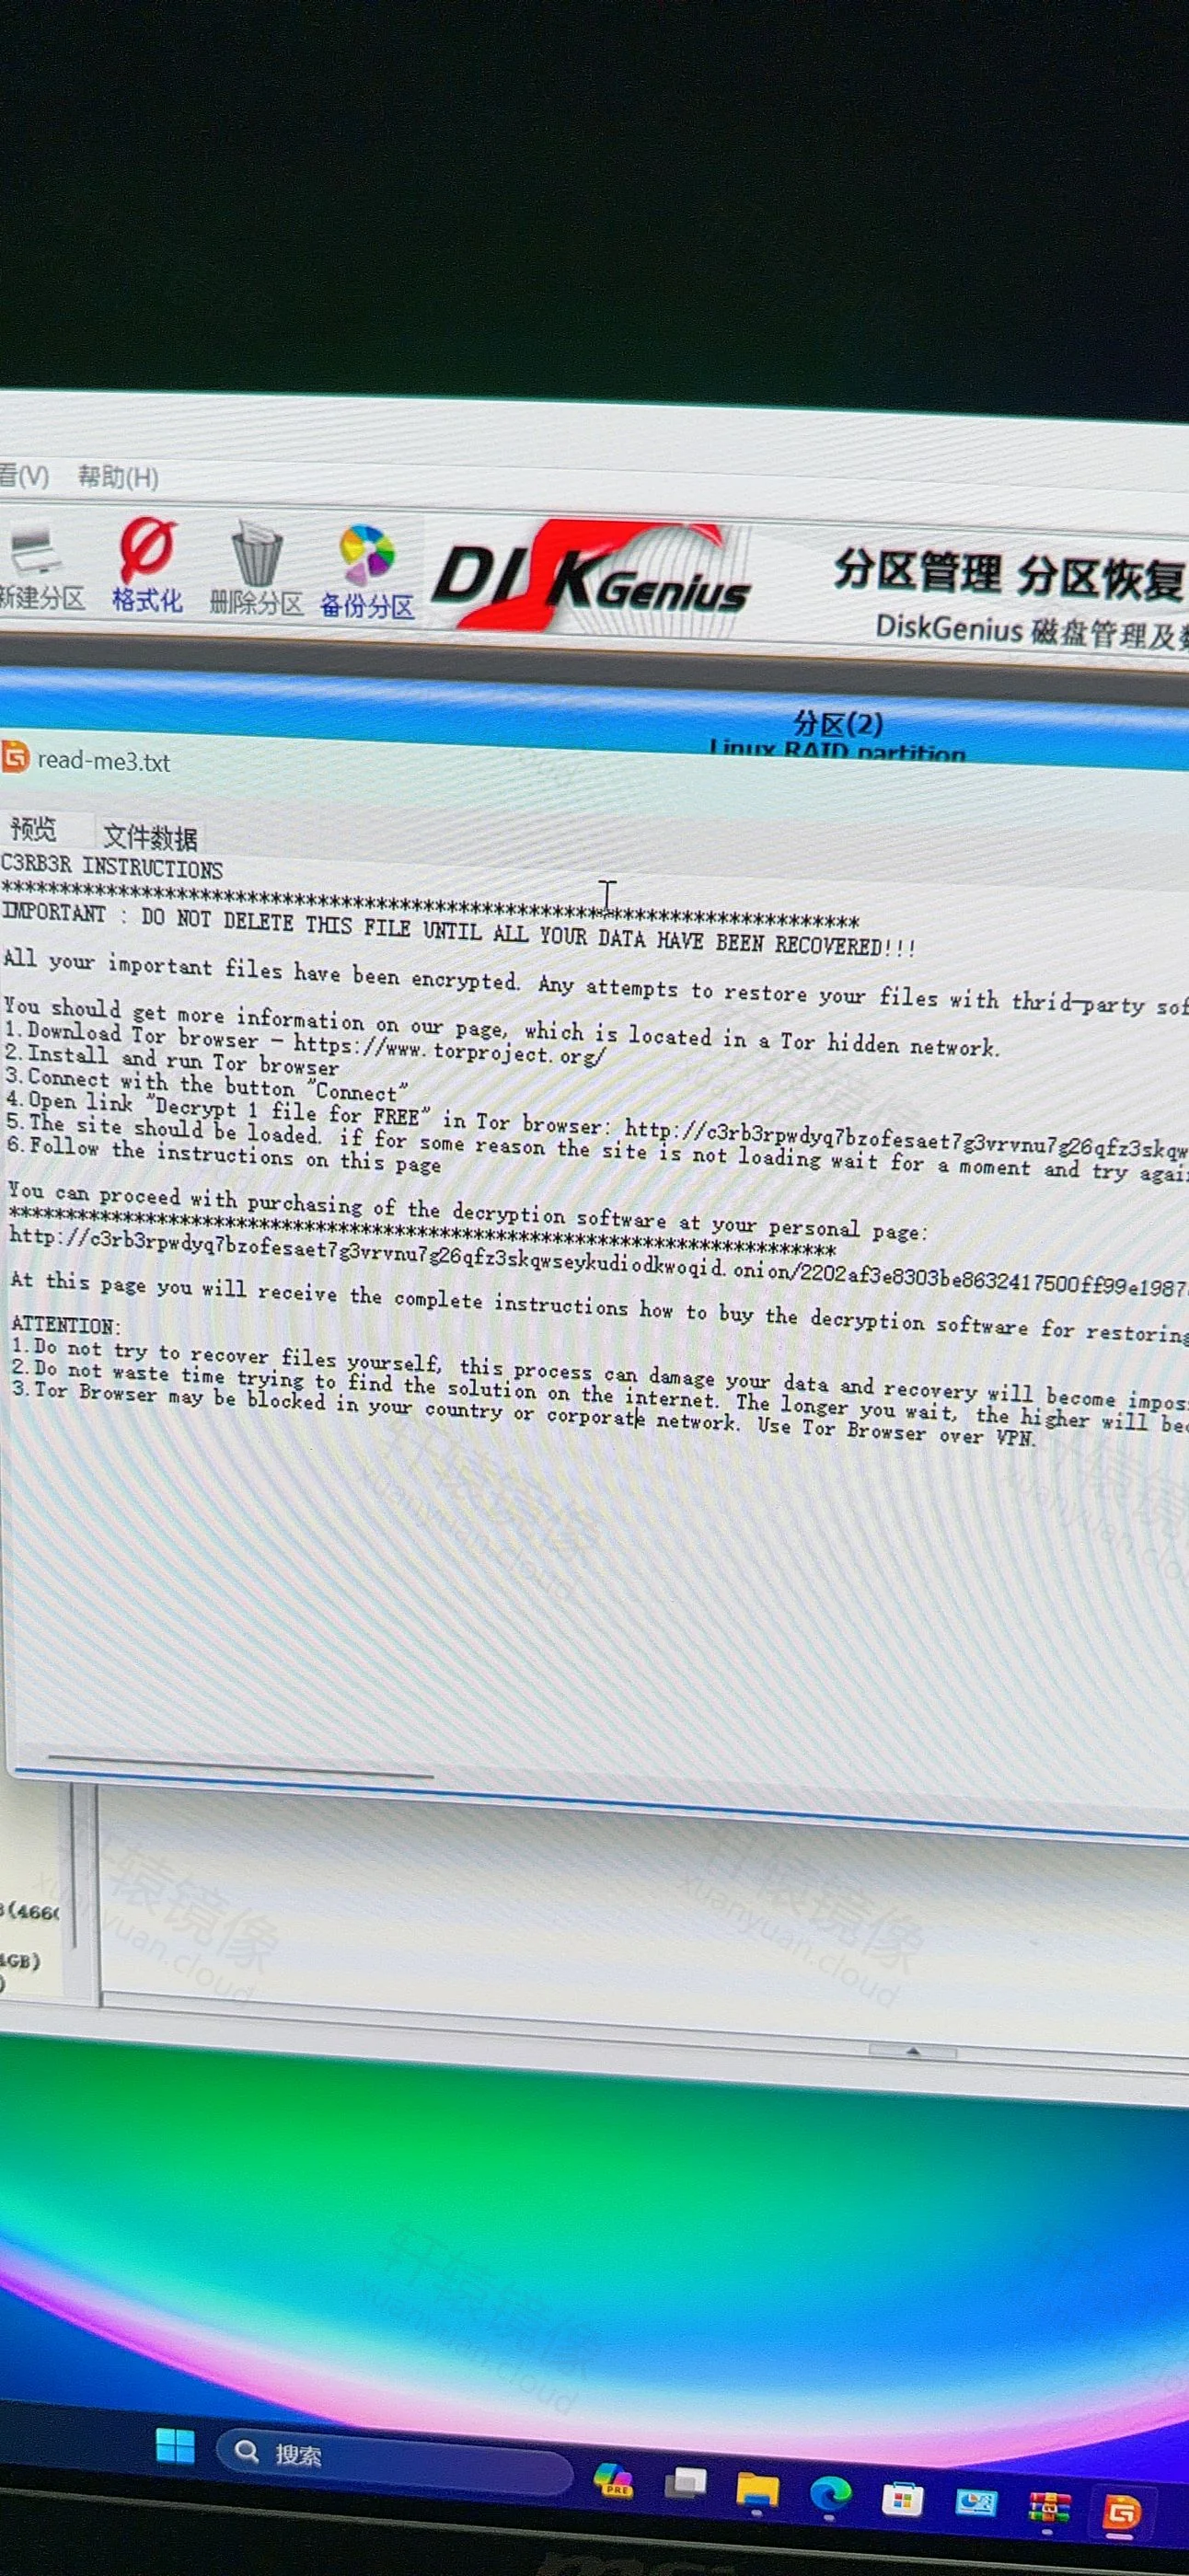
read-me3.txt,里面写着解密说明,并指向一个 Tor(.onion)地址,要求受害者联系”后台”支付赎金。
下图是 DiskGenius 工具中打开的真实勒索信内容,可以看到”C3RB3R INSTRUCTIONS”以及指向 Tor 的解密链接——这是该攻击最直接的证据。
二、攻击入口:两个”老漏洞”被批量利用
这次攻击最”扎心”的地方在于:被利用的漏洞,很多早就有补丁了。攻击者并没有利用什么 0day,而是精准挑出了那些长期不更新的设备。
1. 2026 年 9 月披露的两个高危漏洞
- CVE-2026-13639 与 CVE-2026-13684:均为 CVSS 评分 9.8 的严重漏洞,可在未认证的情况下远程读取和写入任意文件,群晖已于 2026 年 9 月 18 日通过安全公告 Synology-SA-26:13 修复;
- 关键点:官方没有提供任何缓解措施,唯一解法就是升级 DSM。可补丁发布一个月后,仍有大量设备处于未打补丁、完全裸露的状态。
2. 一个 2024 年的”老账”
更老的是 CVE-2024-10441:这个漏洞在 Pwn2Own 2024 上被披露,2024 年底就已修复,同样允许未认证的远程代码执行(RCE),CVSS 也是 9.8。群晖近期还专门发邮件提醒,攻击者正在利用这个 18 个月前的漏洞打击仍在使用旧版 DSM 的设备。该漏洞的利用原理已被公开——攻击者可以利用 DSM 登录页的 username 字段向以 root 运行的守护进程注入环境变量。相关 PoC 已出现在 GitHub 上。
此外,群晖公告中还点名了 CVE-2024-50629、CVE-2024-10445 等旧版 DSM 漏洞,均针对未升级到安全版本边界的设备。
三、哪些设备处于危险中?
- 运行 DSM 7.4 / 7.3.2 / 7.2.x / 7.2.1 等旧版本、且未达到官方修复版本边界的设备;
- 通过端口映射(port forward)把 DSM 管理端口(5000/5001)直接暴露到公网的设备;
- 长期未更新系统、未开启双因素认证、使用默认账号的”吃灰”NAS。
一句话总结:风险的主因不是出现了新漏洞,而是设备没有及时升级、又直接暴露在公网上。
四、完整防御方案(建议逐条落实)
第 1 步:立即更新 DSM(最高优先级)
这是唯一能堵住上述漏洞的办法。请根据你的主版本,升级到对应的安全版本边界之上:
- DSM 7.4 → 至少 7.4-90075
- DSM 7.3.2 → 至少 7.3.2-86009-4
- DSM 7.2.2 → 至少 7.2.2-72806-9
- DSM 7.2.1 → 至少 7.2.1-69057-12
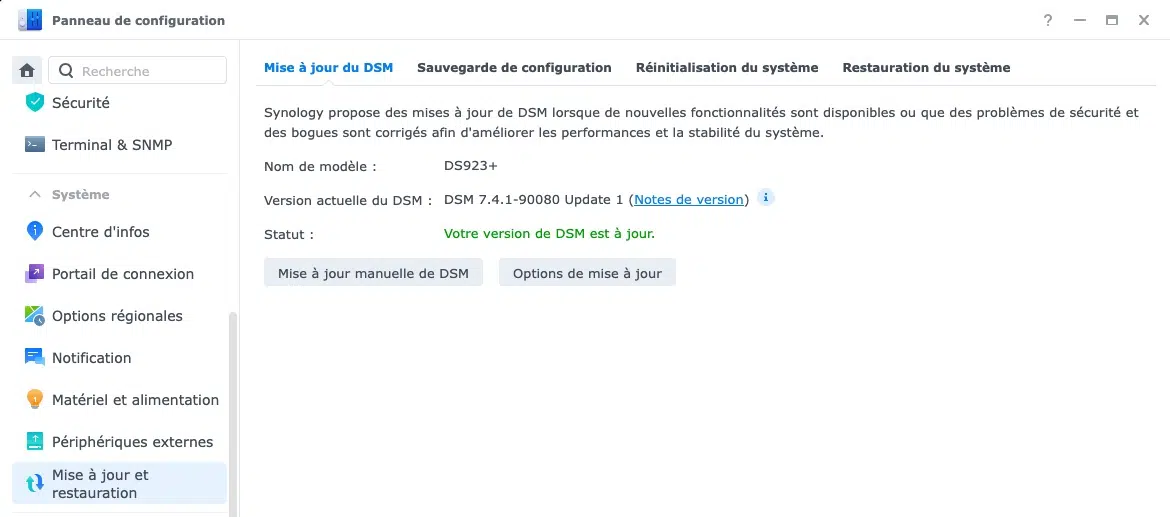
打开 控制面板 → 更新和还原 检查版本。如果界面显示”版本已是最新”,说明你已经安全了:
第 2 步:切断 DSM 的公网直接暴露
除非你非常清楚自己在做什么,否则不要把 DSM 管理端口直接映射到互联网。更安全的做法:
- 移除路由器上指向 DSM 的端口转发规则;
- 改用 VPN 做远程访问,例如通过 Tailscale / Headscale 等零配置组网方案,把 NAS 接入私网后再访问;
- 如必须公网访问,至少配合强密码 + 2FA + IP 白名单三重限制。
第 3 步:更新并清理系统套件
- 升级 PHP、Mail Plus(Mail Station)、Synology Calendar 等套件——本轮攻击中 PHP2Shell 相关缺陷也已通过 Synology-SA-26:14 修复了多个套件;
- 删除你早已不用的套件,攻击面越小越安全。
第 4 步:加固账号与安全策略
- 停用默认的
admin账号,改用独立的管理员账号; - 为所有账号开启双因素认证(2FA),并使用强密码;
- 在
安全性 → 登录中开启自动封锁(连续登录失败自动封 IP); - 定期审计各共享文件夹的访问权限,遵循”最小权限”原则。
第 5 步:把数据真正”备”起来(最容易被忽视)
这是防御勒索病毒最核心的一条:再好的防护也可能失守,而一个可靠的备份才是最后的救命稻草。
- 为关键共享文件夹开启快照(Snapshot)并配合写入保护,可快速回滚到被加密前的状态;
- 遵循 3-2-1 备份原则:至少 3 份数据、存放在 2 种不同介质、其中 1 份放在异地/离线;
- 用 Hyper Backup 把数据同步到第二台 NAS、外接硬盘或云端,并尽量保留一份离线(平时断电断网)的备份;
- 警惕”不可变备份”——勒索软件会尝试连备份一起删,离线/异地/只读是抵御它的最后防线。
⚠️ 特别提醒:一台做了 RAID 的 NAS,不等于备份。RAID 防的是硬盘物理损坏,一旦勒索软件把数据加密,RAID 里存的是”同样被加密的数据”,救不回来。
五、如果已经被加密了,该怎么办?
- 不要支付赎金:付款不等于能拿回数据,还会助长犯罪,且很可能二次被坑;
- 立即隔离设备:拔掉网线/断电,阻止勒索软件继续扩散或清理痕迹;
- 保留现场:不要急于重启或格式化,必要时保留样本供安全机构分析;
- 从干净的备份恢复:在确认新环境安全后,用未被加密的备份重建数据;
- 联系专业机构:可寻求 360 反勒索、群晖官方支持或本地安全团队帮助。
写在最后
这轮 C3RB3R 攻击再次印证了一个朴素的道理:绝大多数 NAS 被黑,不是因为对手太强,而是因为补丁没打、端口裸奔、备份没做。把上面五步——更新系统、隔离公网、清理套件、加固账号、做好离线备份——老老实实做一遍,你的群晖基本就能对绝大多数勒索攻击免疫。数据安全没有”万一”,只有”做了”和”没做”。
参考来源:360 安全中心(Cerber 勒索攻击群晖 NAS 事件预警)、群晖官方安全公告(Synology-SA-26:13 / Synology-SA-26:14 / Synology-SA-24:20)、IT-Connect、CyberExperts、iThome 等。