10 月 28 号晚上,我正坐在书房,LINUX DO 和 V2EX 突然刷屏:群晖 NAS 被 C3RB3R 勒索病毒批量加密。我第一个反应是看自己那台——它连着外网,DSM 的 Web 端口是暴露的。那一瞬间我是真想过直接拔电源。
没拔。我按自己之前两篇文章的排查流程走了一遍:没有 .L0CK3D 文件、没有 read-me3.txt 勒索信、日志中心没有陌生 IP。万幸,没中招。
但那晚我没睡踏实。邻居那台和我一样是群晖,一样的暴露方式,人家中招了,我只是运气好。之后的两周,我把自己家那台群晖翻了个底朝天,做了下面这 5 层防护。不是”建议你这样做”,是我自己在 DSM 里一项一项真点过的操作,全部写出来。家里有机器的,建议今晚就照着过一遍。
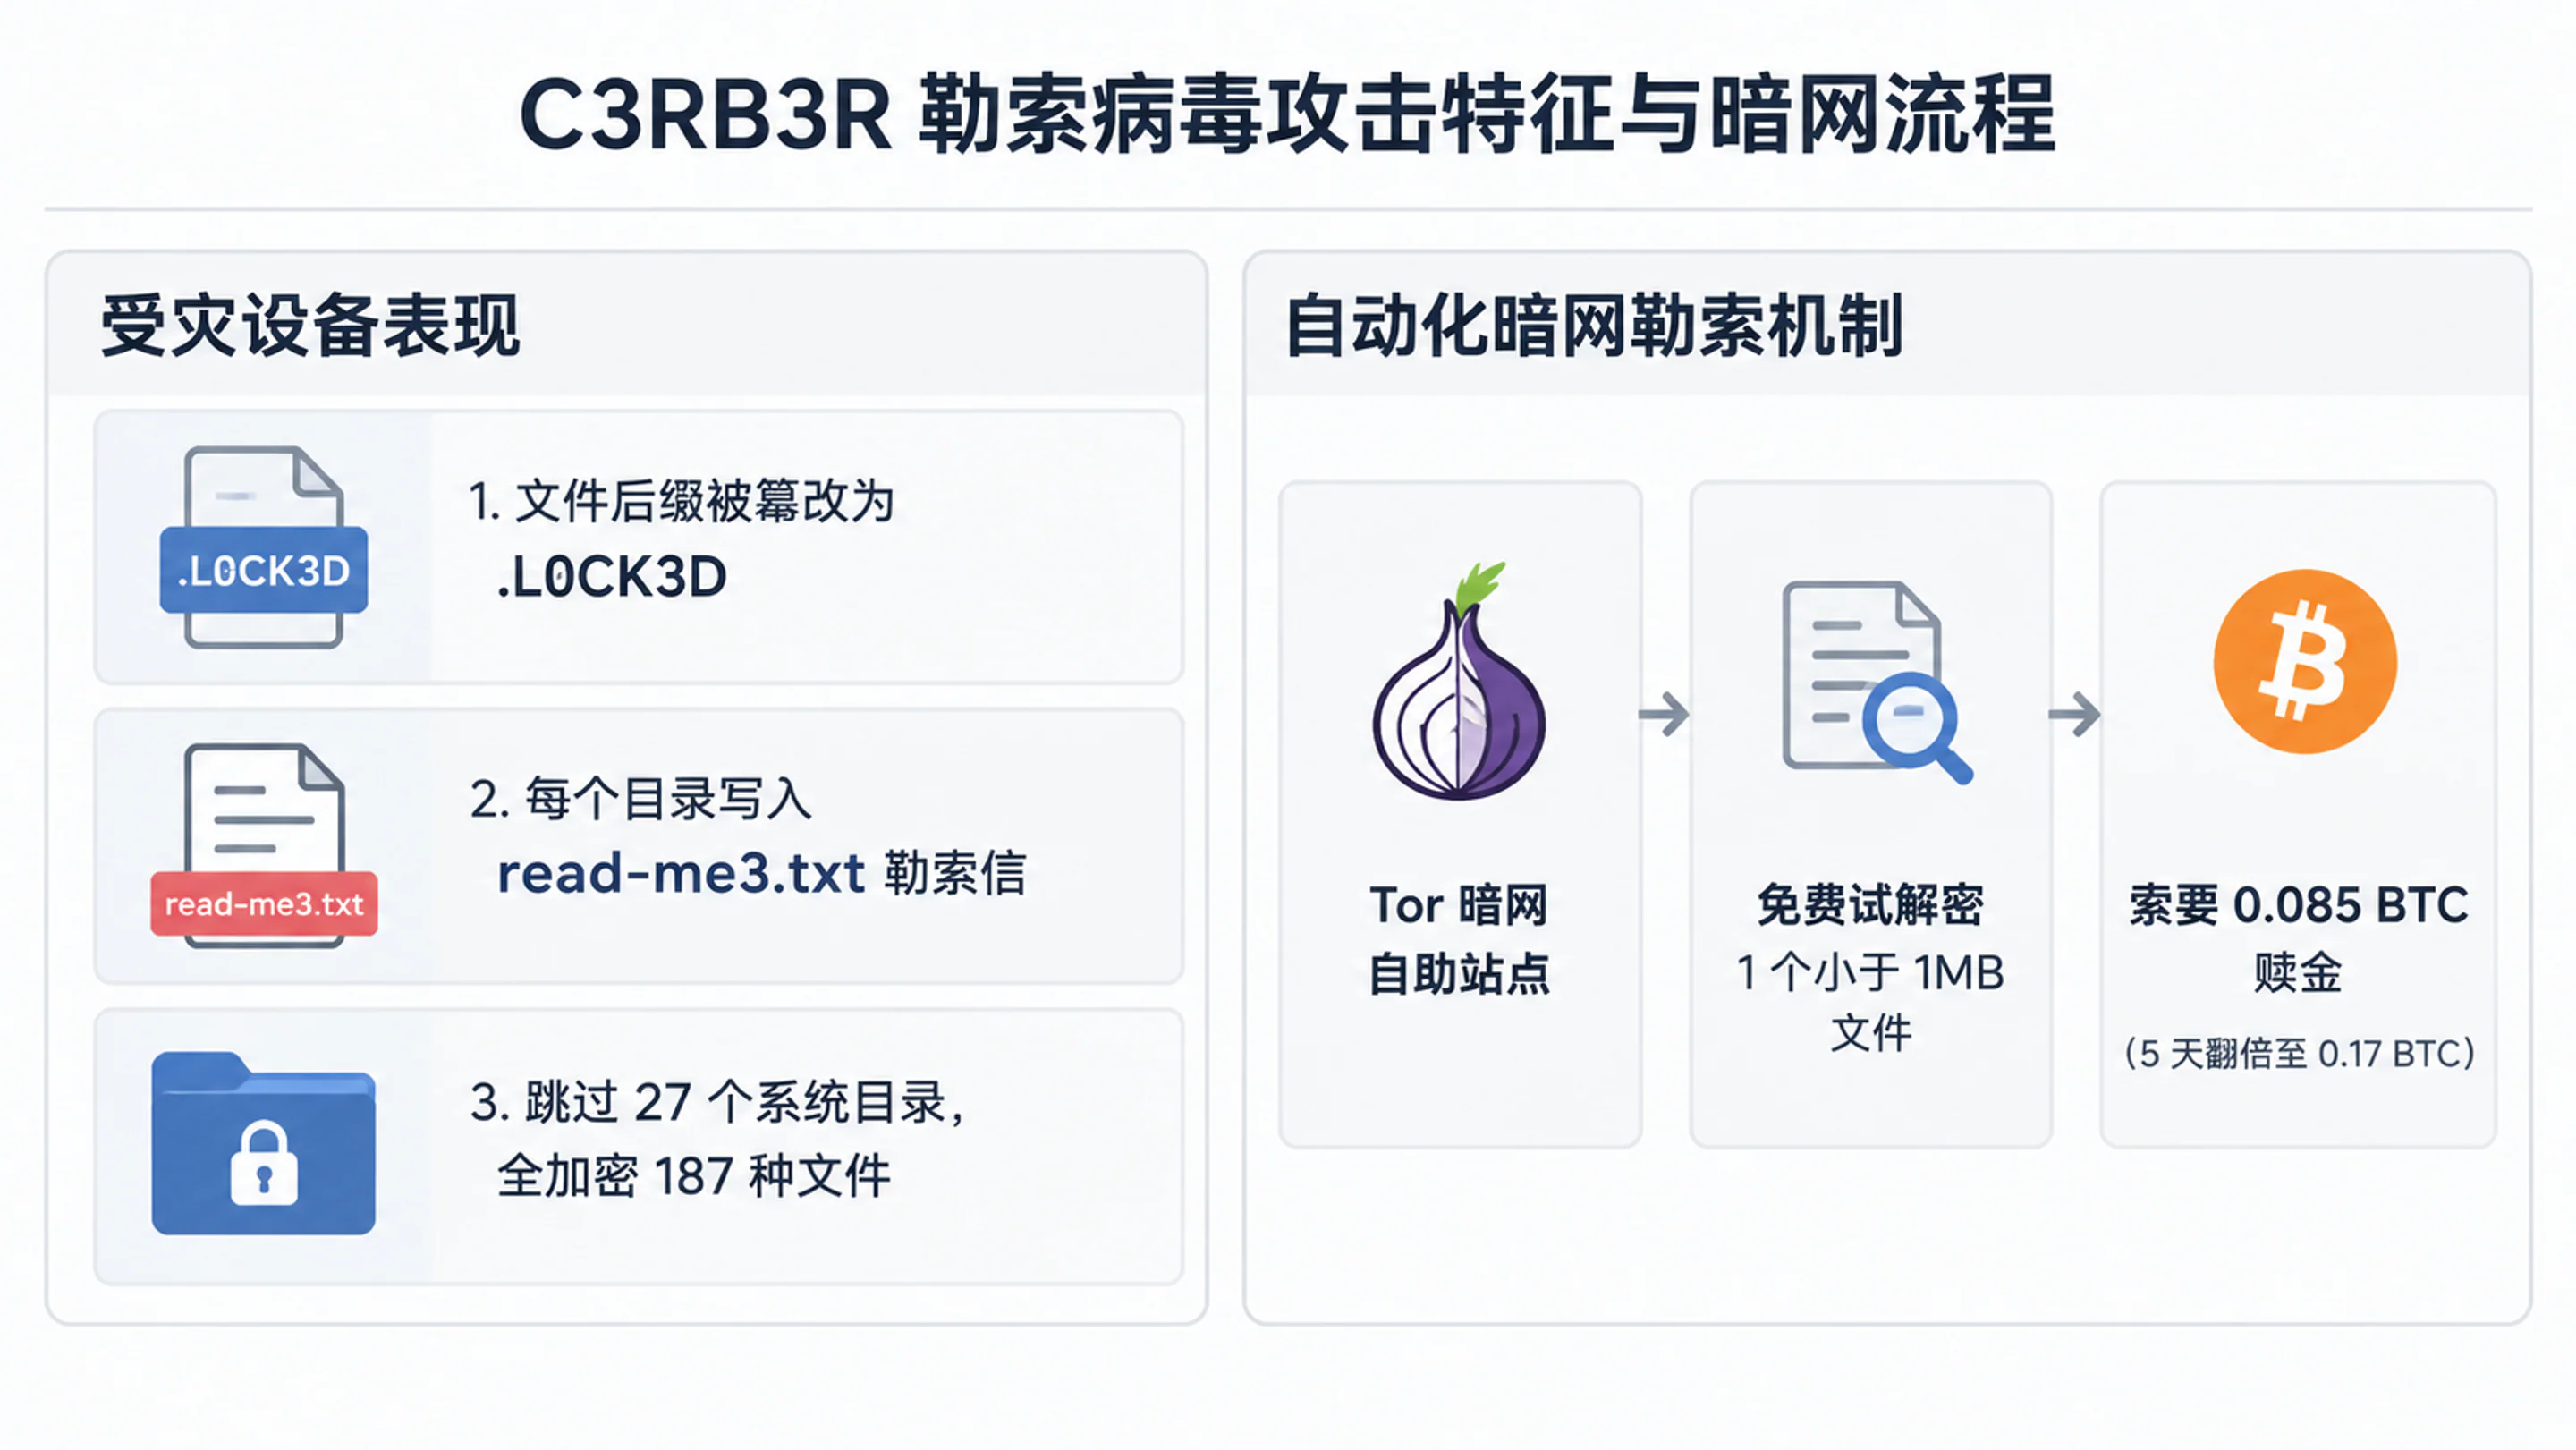
先说为什么这次吓到我了
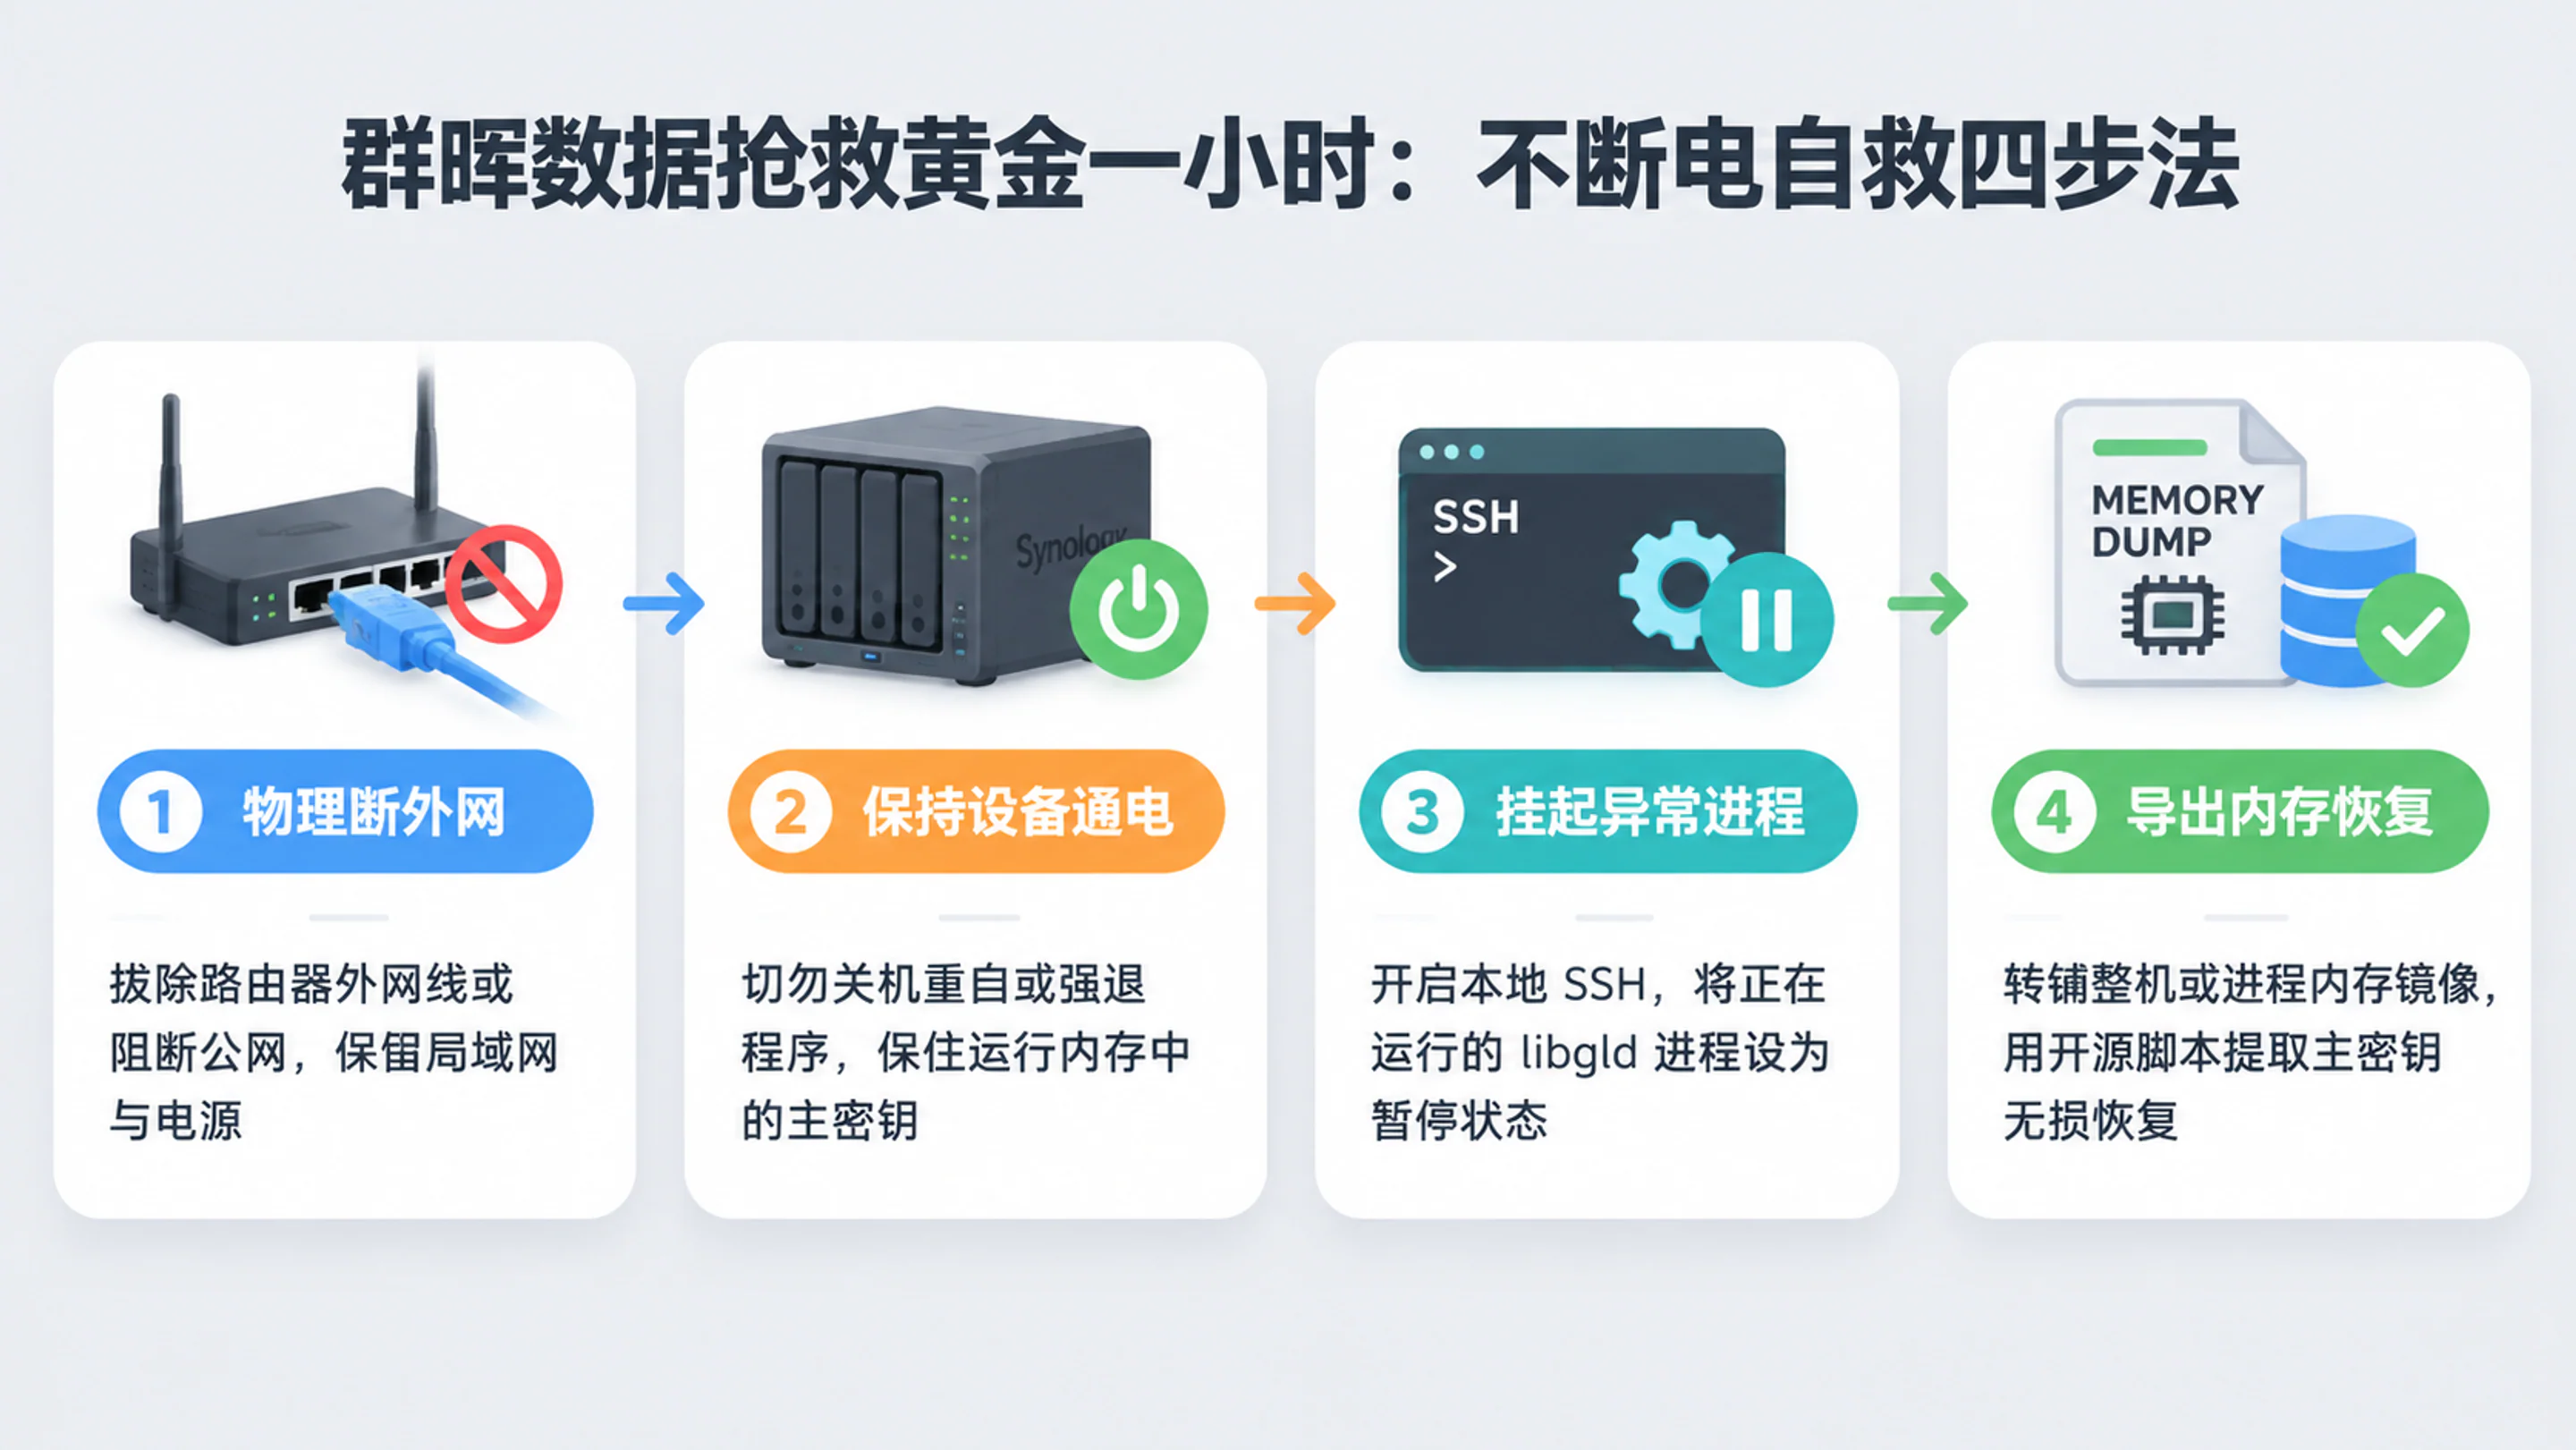
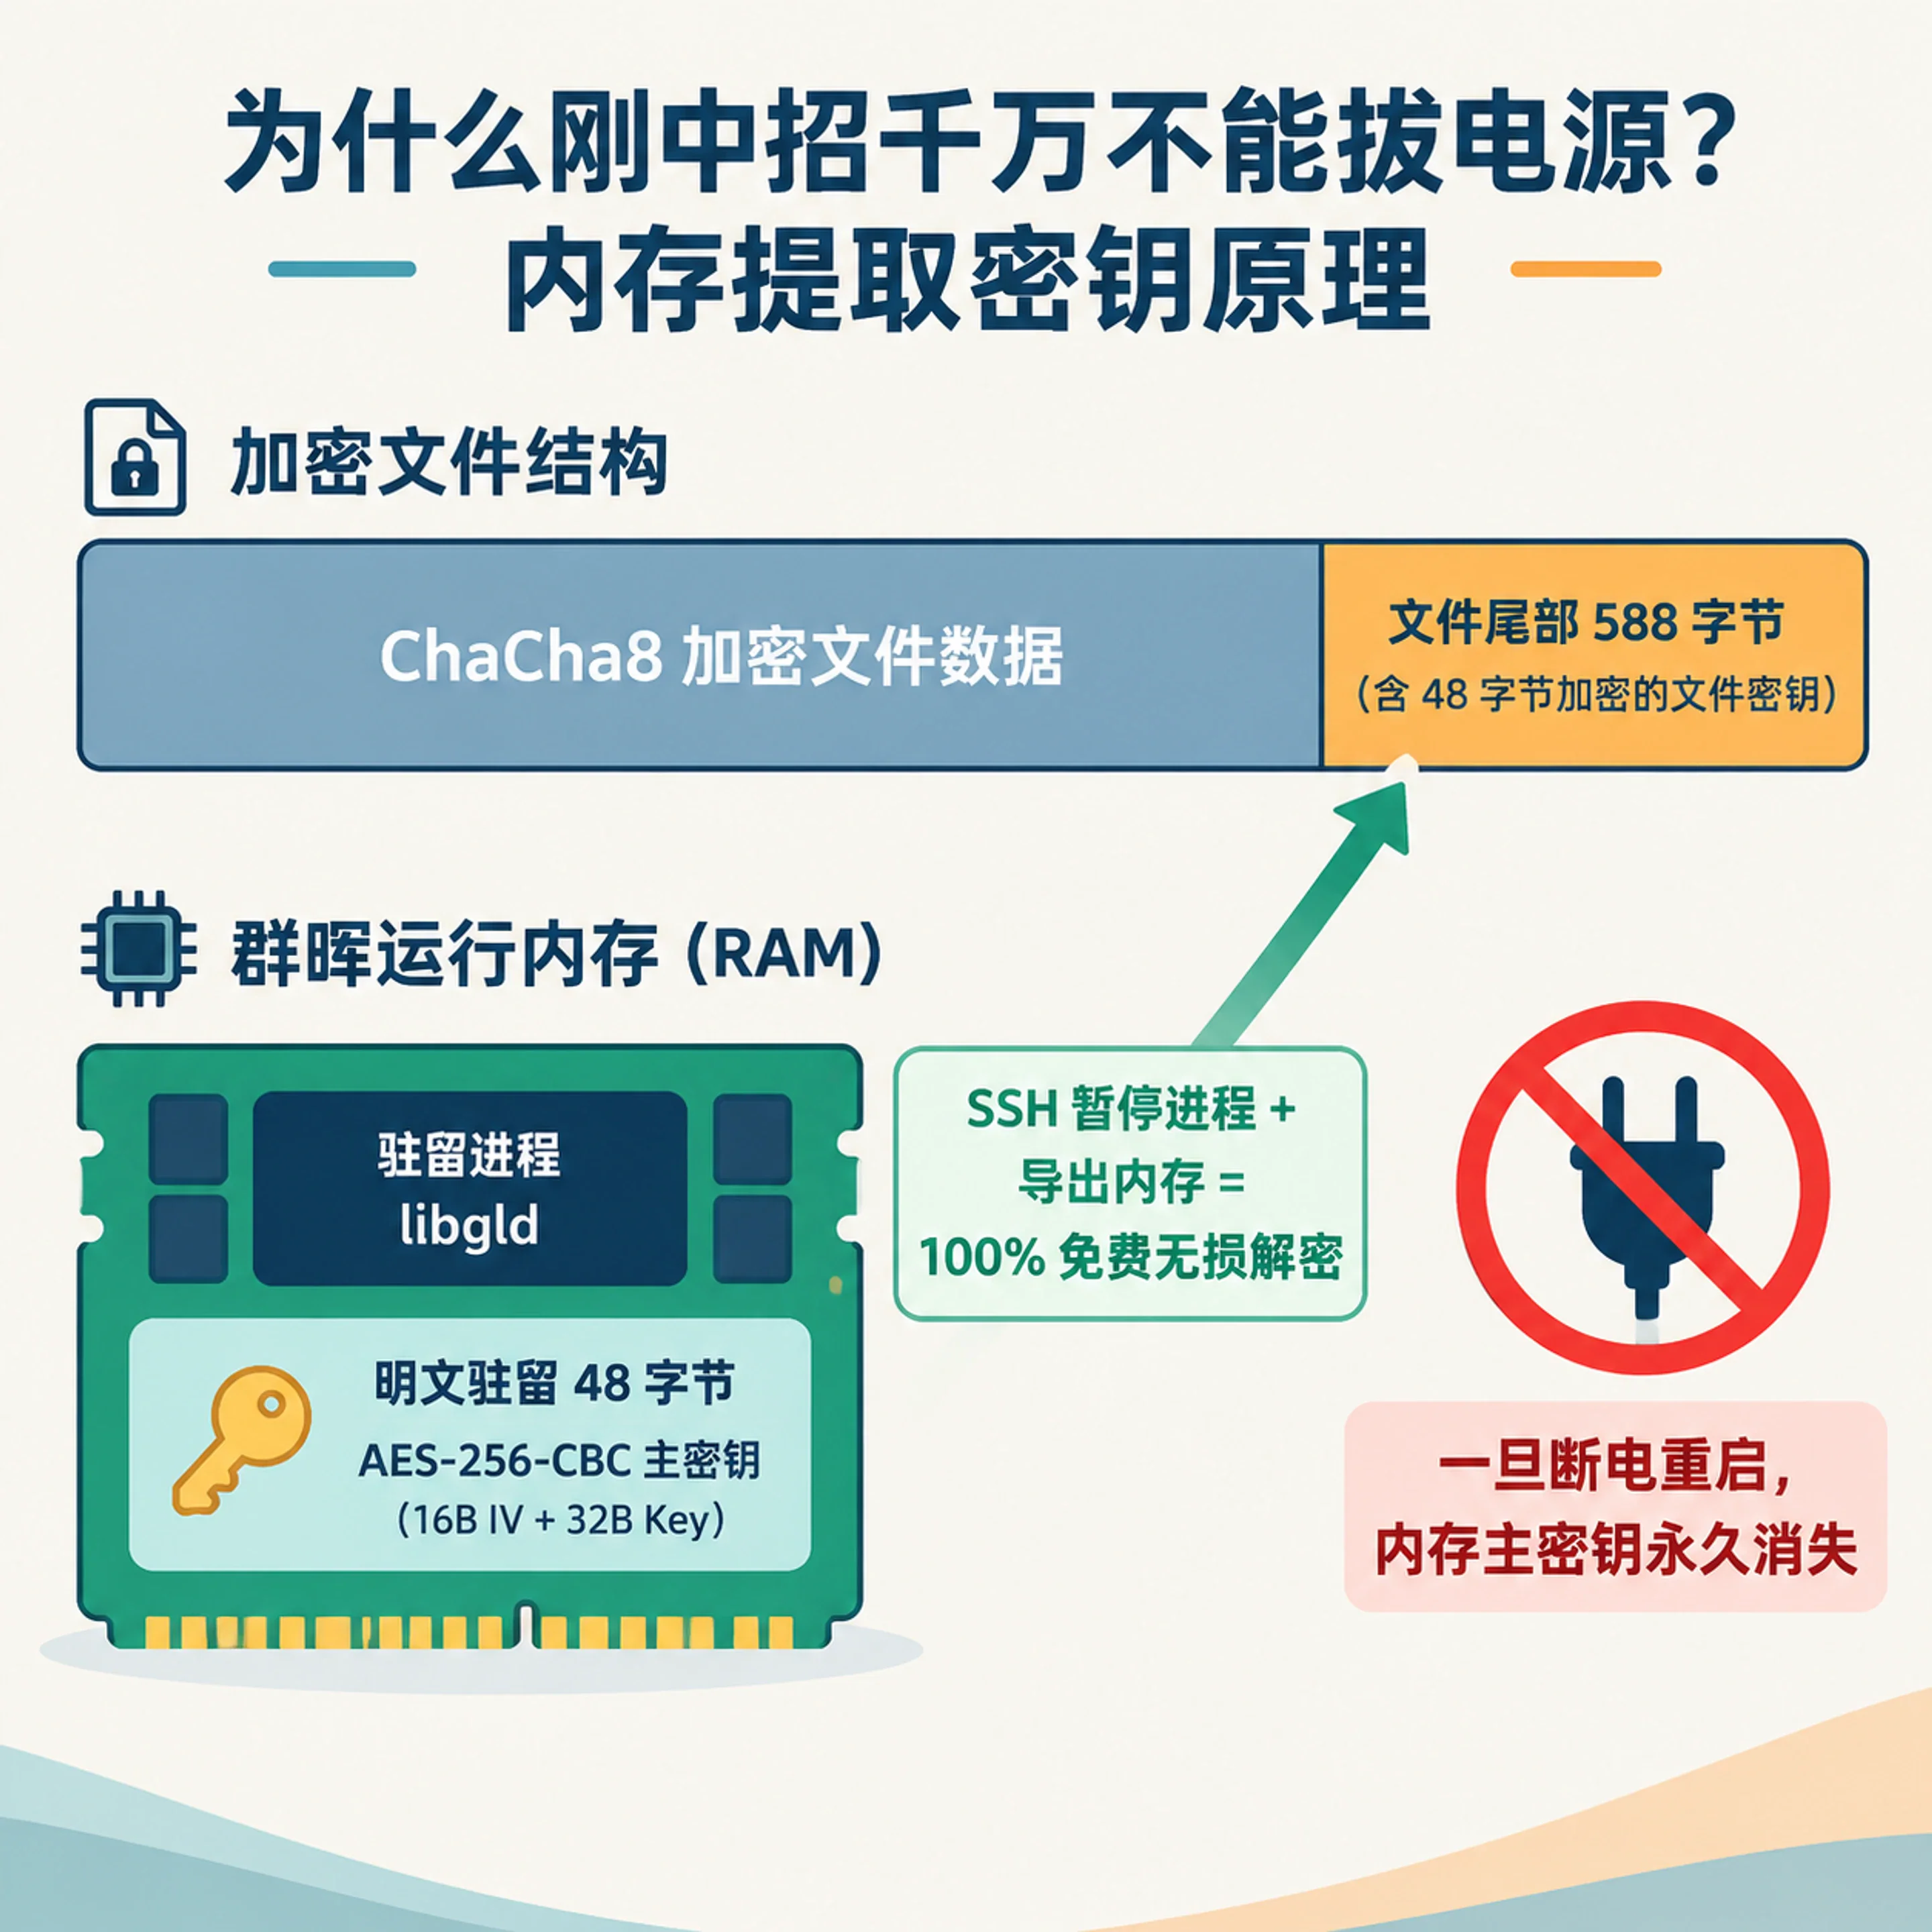
这轮攻击的原理,前面两篇已经拆得很细了——《群晖NAS遭遇C3RB3R勒索病毒:攻击原理与完整防御指南》讲它怎么进来、《无密钥也能解密C3RB3R》讲中招了怎么救。这里只说三点让我后怕的:
- 不用账号密码:主打的 CVE-2026-13639 / CVE-2026-13684 都是 CVSS 9.8 的免认证漏洞,群晖 9 月 18 号就发了补丁,10 月 28 号开始被批量利用——标准 1day 收割;
- 无差别攻击:攻击者扫全网,只要 DSM 在公网 IP 上就动手,不管你是家用还是企业。赎金 0.085 BTC,5 天不付直接翻倍到 0.17;
- 中招的不全是老系统:升到了最新 DSM 7.4.1、开了两步验证、改了端口的机器也在受灾名单里。这一点下面重点说。
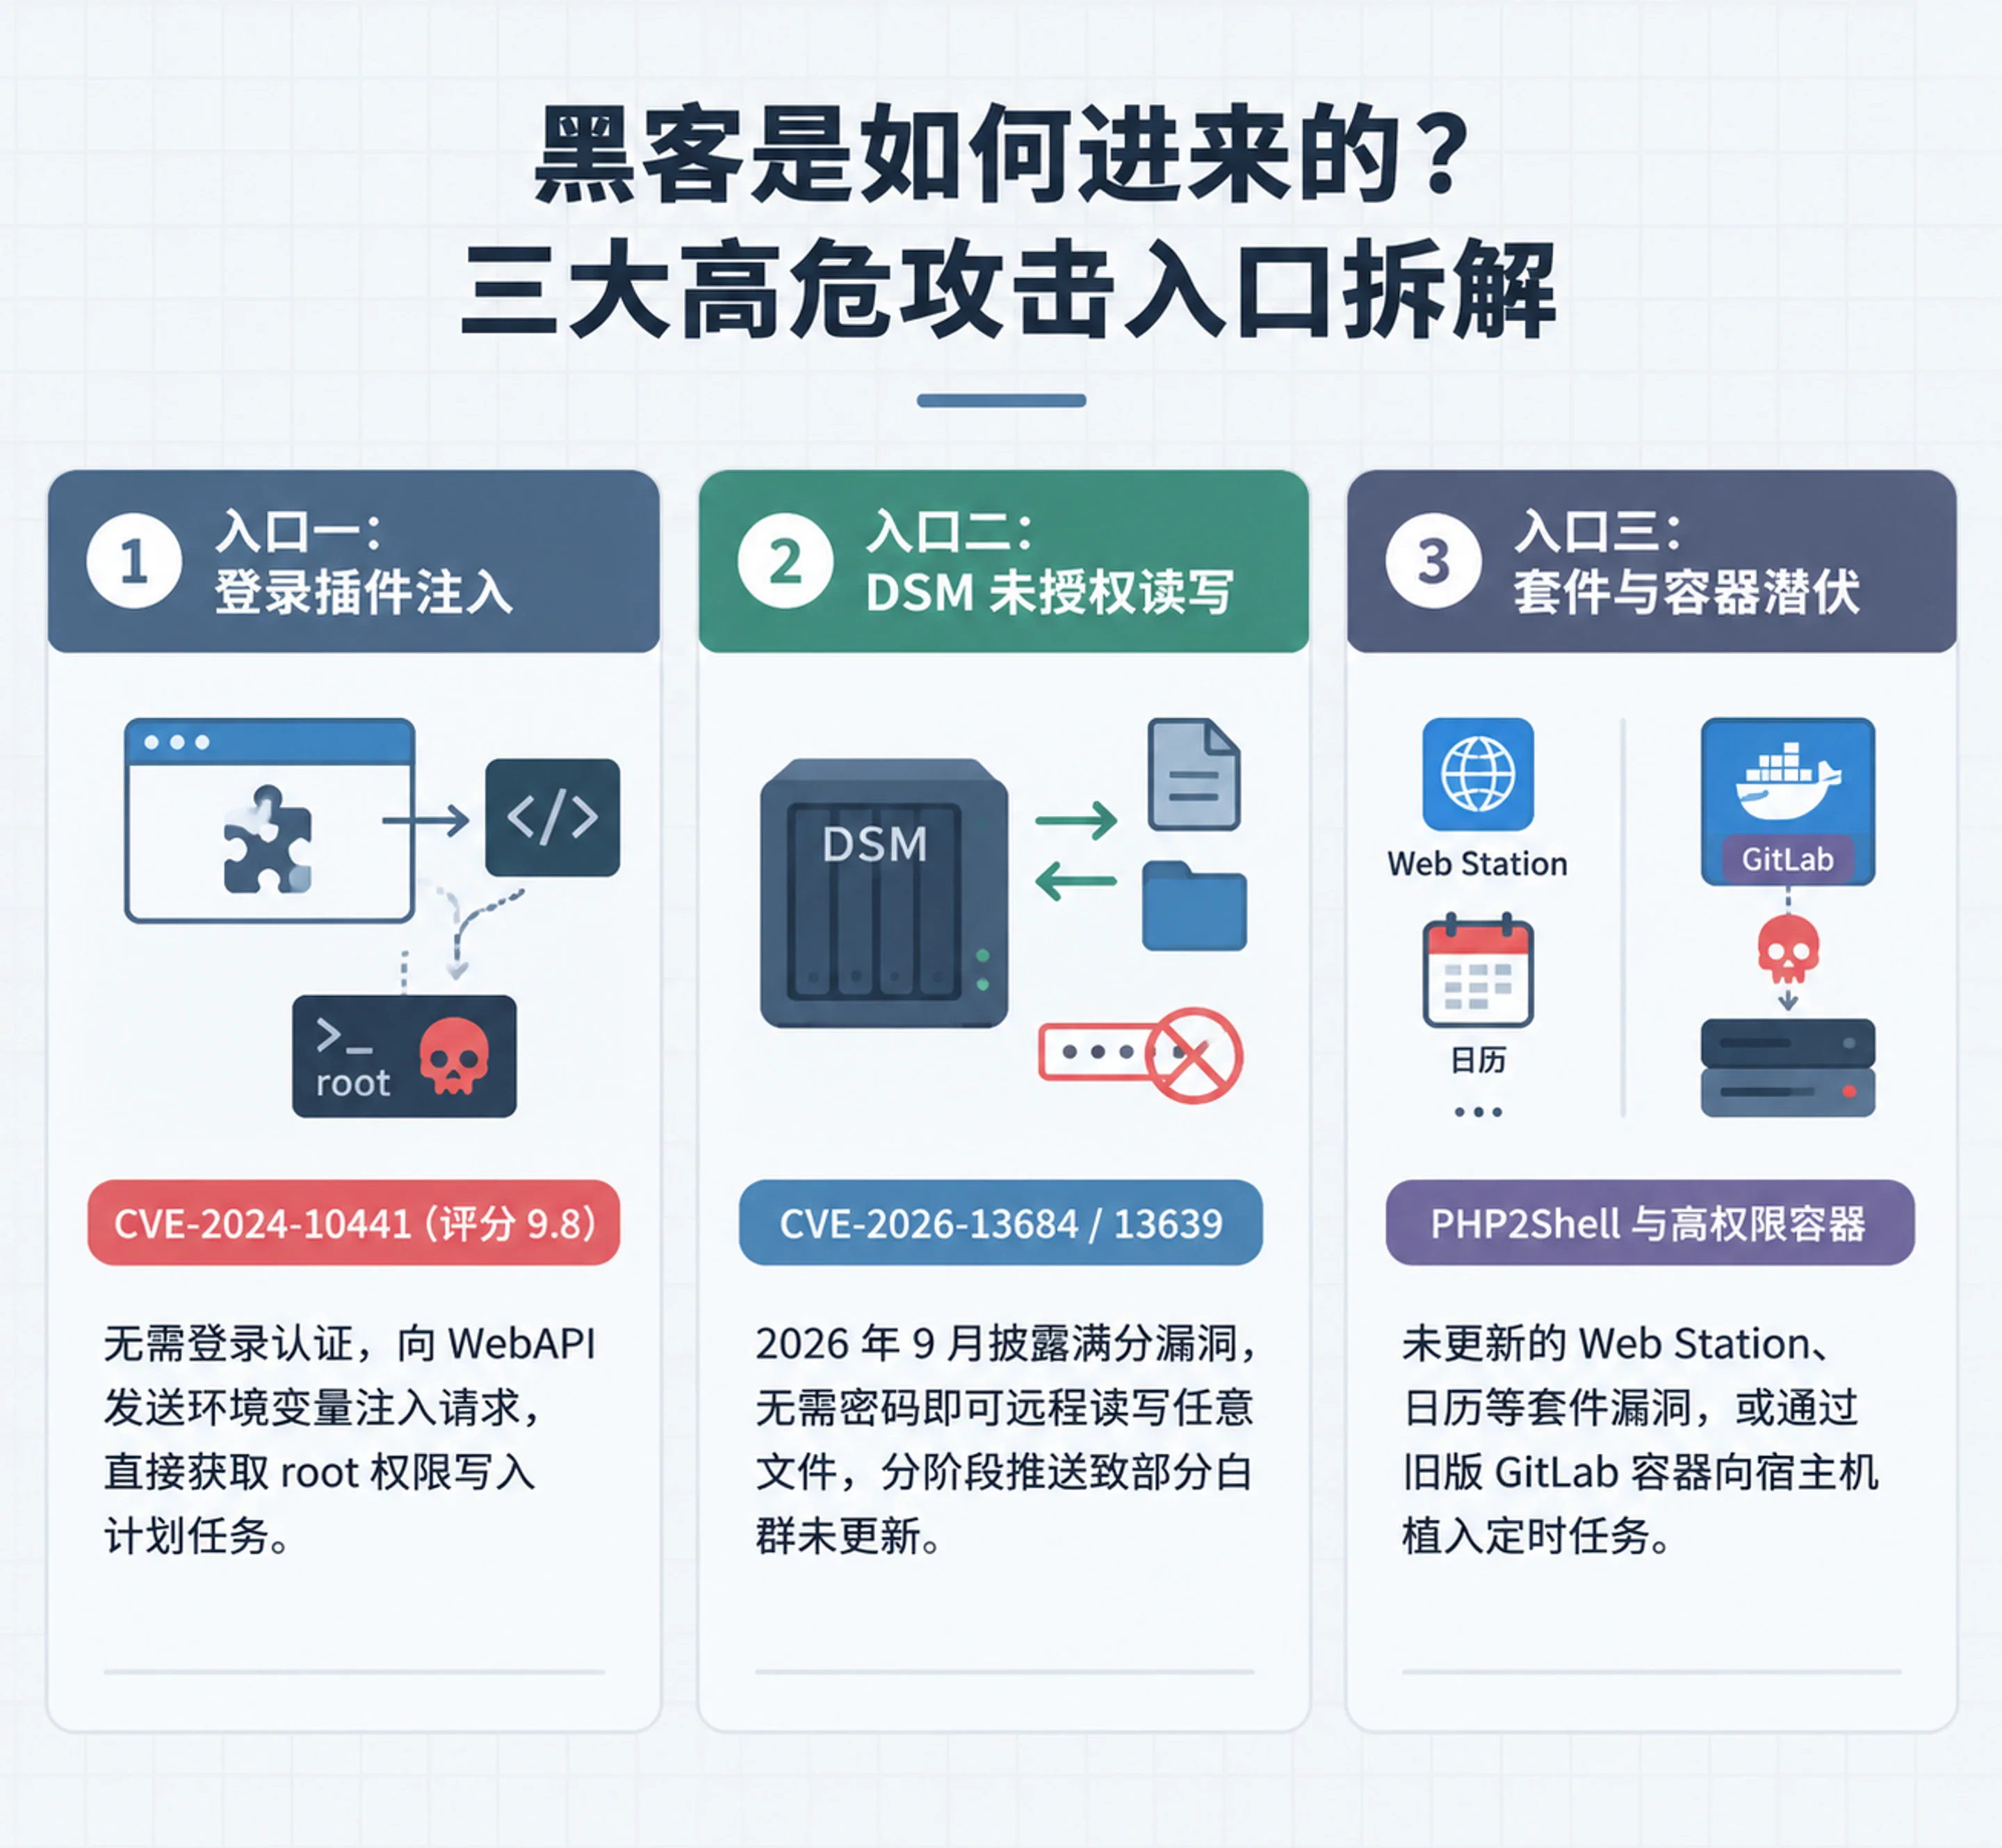
为什么说”中招的不全是老系统”?因为这次最阴的地方在于入侵时间和加密时间可以是分开的。下图是社区取证确认的三大入口:
最被大量利用的其实是 CVE-2024-10441——一个 2024 年底就修补的登录接口注入漏洞:攻击者往登录接口发一条带环境变量注入的恶意请求,哪怕页面提示”密码错误”,指令已经以 root 权限在后台执行了,顺手往 /etc/cron.d/ 里写一个 synot* 开头的定时任务。
后门种下去可以等很久才引爆。你后来升级 DSM、改端口、开 2FA,都不会清除这个定时任务。等攻击者统一拉取加密载荷,你的”最新系统”照样被一锅端。还有 PHP2Shell(CVE-2026-109618/109619):DSM 底层的 PHP 不对外暴露,但只要你装了 Web Station、Synology Calendar、Mail Station、WordPress 这些套件,没更新套件就等于裸奔。
第一层:断掉公网暴露(最重要的一层)
先破三个我差点也有的错觉:
- “我改了 5000/5001 端口”——Shodan、FOFA 这类测绘引擎几分钟就能扫完全端口并识别出群晖指纹,改端口早就隐身不了了;
- “我开了两步验证 + 20 位强密码”——对免认证的漏洞,密码和验证码根本不参与,攻击者到不了那一步;
- “我没有 IPv4 公网 IP”——受灾用户的日志证实,攻击者顺着暴露在公网的 IPv6 地址打进来。只要你的 IPv6 申请过 Let’s Encrypt 证书或有公开 DNS 记录,地址和端口就是明牌。
我实际做的:
- 路由器后台,删掉所有指向 NAS 的端口转发,关掉 UPnP 和 DMZ;
- 关掉路由器 IPv6 入站(我原本开了 IPv6 DDNS 方便手机远程访问,这次直接放弃了);
- 群晖的 QuickConnect 暂时关掉(官方归因没完成之前,别赌它);
- 远程访问全部换成 Tailscale:NAS 上装一个,手机电脑各装一个,端口零暴露,个人免费额度完全够用。
说句个人判断:这一层占整体防护的八成。C3RB3R 是冲着”公网上的 DSM”无差别扫的,你不上公网,被扫到的概率直接掉一个数量级。剩下的四层是防”已经漏进去的”和”真出了事”。
第二层:手动核对补丁,别信”版本已是最新”
群晖 DSM 的自动更新是分阶段推送的,控制面板里那句”您的 DSM 版本已是最新”,不等于你拿到了安全补丁——相当一部分用户一个月都没收到推送。我做的:
- 上官方下载中心手动核对版本号,修复基线:7.4-90075 / 7.3.2-86009-4 / 7.2.2-72806-9 / 7.2.1-69057-12。低于基线的,手动下 .pat 升级,别等推送;
- 套件中心逐项过:Synology Calendar 升到 3.0.4-21435 以上、Mail Station、Web Station、所有 PHP 7.4–8.4。装过 PHP 7.3 的直接卸载,它已经停更;
- 群晖 10 月 28–29 日破例给已 EOL 的 7.2/7.1/7.0/6.2 也推了 PHP 安全更新,老系统用户务必装。但说句实话:如果机型老到升不动,唯一正确的做法就是不暴露公网,补丁救不了黑群晖和 EOL 老分支。
第三层:排查潜伏后门(确认它没已经进来)
这层是给”之前暴露过、最近才关端口”的人准备的——按上面说的逻辑,后门口径可能在等你。我用本地网 SSH 登进 NAS 查了三处:
# 1. 查定时任务:重点看 synot* 前缀、curl/wget/sh、陌生 IP
cat /etc/crontab
ls -la /etc/cron.d/ && cat /etc/cron.d/*

# 2. 查异常二进制:正常系统不会有这几个
ls -la /bin/l0ck.enc /bin/libgld /bin/qnetd 2>/dev/null

# 3. 日志中心:外部 IP 登录失败、root 权限变更
# (DSM 界面:控制面板 → 日志中心 → 安全日志)
我的检查结果:没有 synot* 条目,/bin 干净,日志里只有我自己手机的登录记录。
⚠️ 如果你查出来有可疑条目:先截图留证,立刻断网,然后重装系统。被入侵过的系统不要信,数据能导多少导多少,备份另说。
第四层:收缩攻击面(真进来了,让它走不远)
漏洞补完,我又把”门”多关了几扇:
- SSH 关掉(有 Tailscale 之后用不上真 SSH 了);
- FTP、Telnet、SMBv1 全关——我一个都不用;
- 默认 admin 账号停用,只留我自己在用的一个账号;
- 两步验证 + 自动 IP 封锁开着。对免认证漏洞它确实没用,但防”密码泄露被撞库”和”内网横向移动”,它是最后一道;
- 防火墙只放行必要端口,管理后台加可信 IP 白名单;
- 不用的套件卸载。每多一个套件,就多一份潜在攻击面,PHP2Shell 就是例子。
还有一个容易被忽略的:内网的 Windows 电脑中毒,也能顺着挂载的管理员 SMB 共享把 NAS 连坐加密。所以 NAS 之外的家用电脑,杀毒和补丁别偷懒。
第五层:不可变快照 + 隔离备份(最后一道底牌)
这轮事件里有两个案例特别扎心:一个用户 RAID 6 加每日同机备份,原文件和备份被一锅端;另一个开了网盘双向同步,差点让 .L0CK3D 加密文件把云端的正常文件全覆盖掉。备份不隔离,等于没备。
我实际做的:
- Snapshot Replication 开不可变快照(WORM 技术),重要共享文件夹 14 天锁定期。锁定期内,就算攻击者拿到 root 也删不掉、加密不了这些快照;
- 共享文件夹的快照防篡改同时勾上;
- Hyper Backup 目标改到家里另一台小主机(不挂外网),每周全量 + 每天增量,多版本保留;Cloud Sync 改单向同步,云端文件历史版本控制打开;
- 冷备份:真正不可替代的家庭照片,每季度拷一份到外置硬盘,拷完直接拔电,物理隔离;
- 设了每月一次的提醒,打开快照复制确认快照真的在生成——快照任务静默失败是最常见的翻车点,”以为有”和”真的有”是两回事。
个人判断:RAID 是防”硬盘坏了”,不是防”数据被加密”。真正的保险,是至少一份不在本机、且攻击者写不到的副本。
写在最后
5 层捋一遍顺序就很清楚:
- 第一层断公网——让它进不来;
- 第二层手动核对补丁——把已知的洞补上;
- 第三层排查后门——确认它没已经进来;
- 第四层收缩攻击面——真进来了也走不远;
- 第五层不可变快照 + 隔离备份——真被加密了,也还有得救。
全部做完花了两个多小时,换的是十几年的家庭照片和几个 T 的备份——这些东西任何云服务都恢复不出来。
这次是我运气好,下回希望能是这 5 层护住它。上一篇结尾那句话,今天依然成立:门没被撬开,就永远不需要研究怎么从里面出来。
参考来源:奇虎 360《Cerber 勒索攻击群晖 NAS 事件预警》、群晖官方安全公告 Synology-SA-26:13 / SA-26:14 / SA-24:20、看雪 Solar 应急响应团队分析、LINUX DO 社区救灾实录、AFeng Blog《群晖 NAS 突发 C3RB3R 勒索病毒自救指南》。